안녕하세요. 차세대 AI 교육 주식회사 도쿄 지사장인 마츠모토 아키토입니다.
2026 년 10 월 전 세계 웹 사이트의 기반이 되는 프로그래밍 언어인 PHP 에 중대한 보안 취약점이 발견되어 일본에서도 총리가 긴급 호소하고 정부 기관 및 기업의 웹사이트가 일시 정지되면서 큰 혼란이 일었습니다.
이러한 뉴스를 보면 우리는 종종 "어디가 잘못되었는지", "누가 잘못되었는지"를 찾아 범인을 찾게 됩니다. 프로그램을 만든 사람인가, 사이트를 운영하는 기업인가, 아니면 취약점을 발견한 측인가.
그러나 이번 일을 하나씩 차분히 정리해 보면, 결론적으로 특정 누군가가 잘못한 것이 아니라 AI 의 진화로 인해 필연적으로 발생해야 했던, 피할 수 없었던 문제였다는 것을 알 수 있습니다.
오늘은 이번 PHP 보안 문제를 계기로 AI 가 등장하면서 변화한 '보호할 수 있는 것'과 '보호할 수 없는 것'의 경계선, 그리고 우리가 마주해야 할 윤리적 질문에 대해 초보자도 쉽게 정리해 보겠습니다.
목차
- 1. PHP 취약점 사태의 원인과 진실: 사실 "누구도 잘못한 것이 아니다"라고 말할 수 있는 이유
- 2. Anthropic 사가 울리던 경보가 그대로 현실이 되었다
- 3. 「증류」と「오픈웨이트」: 중국의 모델 자체가 나쁜 것은 아니다
- ① 증류 (디스티레이션 / Distillation)
- ② 오픈웨이트 (Open-Weight)
- 4. 원점을 추적하면 "인간이 지나치게 뛰어난 AI 를 만들었다"는 윤리적 관점
- 5. 「누가 잘못했는가」를 넘어 우리가 앞으로 다듬어야 할 세 가지 관점
- ① 지금까지 지켜온 것들을 정리하다
- ② 중요한 심장과 표면의 창구를 분리하여 두어야 한다.
- ③ AI 를 사용하는 쪽은 위험한 순간에 일시적으로 멈추는 판단력을 갖추어야 합니다.
1. PHP 취약점 사태의 원인과 진실: 사실 "누구도 잘못한 것이 아니다"라고 말할 수 있는 이유

먼저, 이번 PHP 문제에서 어떤 일이 발생했는지 간단히 되돌아보겠습니다.
PHPは、世界のウェブサイトの約7割で使われている、インターネットの「土台」のようなプログラム言語です(PHP2Shell公式特設サイト)。今回見つかった欠陥(通称:PHP2Shell)は、最近になって誰かがうっかり書き間違えたものではなく、実は10年以上も前からプログラムの奥深くに眠っていたものでした(野村総合研究所(NRI))。
그렇다면 왜 10 년 이상 동안 세계 어디에서도 이를 해결하지 못했을까요.
그것은 개발자가 게을리 했기 때문이 아닙니다. 문제가 발생하기 위한 조건이 지나치게 복잡하여 "인간의 머리와 수동 작업으로는 이를 조합해 악용하는 것이 현실적으로 거의 불가능하다"고 여겨졌기 때문입니다. 인간이 평범한 도구로 살아가는 세상에서 그 문은 사실상 '열리지 않는 문'과 같았습니다.
그러나 AI 에이전트의 등장으로 전제가 근본적으로 뒤집혔다.
Wiz Research 에 따르면, 인간이 최상위 팀이라 하더라도 몇 개월이 걸릴 것으로 예상되는 복잡한 퍼즐 조합을 연구자가 최첨단 AI 와 함께 단 한 주 만에 해결해냈다고 보고되었습니다.
즉, 누군가가 갑자기 손을 놓았거나 PHP 언어가 특별히 열악했던 것도 아닙니다. 이번 논란의 본질은 "AI 가 등장하면서, 과거에는 인간의 한계 덕분에 지켜져 왔던 것들이 이제 그대로로는 보호할 수 없게 되었다"는 사실입니다.
2. Anthropic 사가 울리던 경보가 그대로 현실이 되었습니다.
사실, 이런 사태가 발생할 것을 6 개월 이상 전에 강력하게 경고한 사람들이 있었습니다. 대화형 AI '클로드 (Claude)'를 개발한 미국의 안트로픽 (Anthropic) 회사입니다.
2026 년 4 월, Anthropic 사는 프로그램의 취약점을 자동으로 탐지하는 새로운 AI 모델인 '클로드 마이토스 (Claude Mythos)'를 개발했습니다. 그러나 그 능력이 지나치게 강력하여 일반 공개 시 악의적인 사이버 공격에 바로 악용될 수 있다는 판단을 내리자, 일반 공개를 취소하고 방어 전문가만 사용할 수 있도록 제한했습니다 (Anthropic 공식 발표).
그때 앤트로픽사는 다음과 같은 취지의 경고를 내렸습니다.
고도화된 AI 를 제한된 사람만에게 제공한다고 해도, 결국 안전을 고려하지 않는 사람들이 그 능력을 손에 넣을 수 있다는 것입니다.
그리고 2026 년 가을, 이러한 우려를 뒷받침하는 연구 결과가 발표되었습니다. Anthropic 사가 9 월 말에 공개한 조사 보고서에서도 일반적으로 구할 수 있는 'GLM-5.3'이 공격 프로그램을 생성하는 실험에서, 봄에 제한적으로 제공한 'Claude Mythos Preview'와 유사한 성과를 보였다고 보고되었습니다(Anthropic Research). 반면, 이번 PHP2Shell 은 방어 측 연구자들이 Gemini 나 GPT 계열 AI 를 활용해 발견하고 입증한 별도의 사례입니다.
3. 「증류」と「오픈웨이트」: 중국의 모델 자체가 나쁜 것은 아니다
왜 최첨단 AI 기업들이 막대한 비용으로 개발한 기술이 단 몇 개월 만에 전 세계에 퍼져버리는 것일까요. 배경을 이해하기 위해 두 단어를 소개해 드리겠습니다.
① 증류 (디스티레이션 / Distillation)
첫 번째는「증류(じょうりゅう)」입니다. 원래는 술이나 화학 용어였지만, AI 의 세계에서는 이미 존재하는 매우 뛰어난 AI(선생님)에게 수많은 질문을 하고, 그 답변과 사고의 흐름을 모범으로 삼아 다른 새로운 AI(학생)를 효율적으로 지혜롭게 만드는 기술'을 의미합니다 (Ledge.ai).
이미 최고 점수를 받은 선생님의 노트를 보고 배우는 것은 처음부터 스스로摸索하며 공부하는 것보다 압도적으로 빠르며, 동일한 수준의 모델을 훨씬 적은 비용으로 만들 수 있습니다.
② 오픈웨이트 (Open-Weight)
두 번째는 '오픈 웨이트'입니다. OpenAI 와 Anthropic 의 최첨단 모델은 회사의 서버 내부에 보관되어 있어 우리가 임의로 내용을 수정할 수 없으며 (클로즈드 모델), AI 의 뇌의 데이터 (중량 = 웨이트) 자체를 인터넷에 공개하여 누구나 자신의 컴퓨터나 서버에 다운로드해 자유롭게 실행할 수 있도록 만든 것을 '오픈 웨이트'라고 부릅니다.
현재는 OpenAI 의 'Codex'나 Anthropic 의 'Claude'와 같은 최첨단 모델에서 중국 AI 기업들이 '증류' 기술을 통해 효율적으로 능력을 추출하여 매우 우수한 모델을 만들어 '오픈 웨이트'로 세계에 공개하고 있지 않느냐는 지적과 조사 보고서가 잇따르고 있습니다 (Ledge.ai).
여기서 우리는 차분히 구분해 두어야 할 중요한 점이 있습니다.
그것은 "중국 자체의 AI 모델이 나쁘다는 것이 아니라, 오픈웨이트라는 공개된 메커니즘 자체가 나쁘다는 것도 아니다"라는 뜻입니다.
좋은 기술을 공개하여 전 세계 연구자들이 이를 활용할 수 있다는 것 자체는 과학과 산업의 발전에 큰 가치를 지닙니다. 진정한 문제는 공개된 오픈웨이트 모델이 사용자의 손에서 자유롭게 수정·변경 가능하기 때문에, 개발자가 설치한 '악용 방지 안전장치 (가드레일)'가 악의적인 사람들이 쉽게 제거해 버릴 수 있다는 점입니다 (Anthropic Research).
안전 장치를 제거한 고성능 AI 를 악의적인 목적을 가진 사람이 직접 조작할 수 있게 된 사실입니다. Anthropic 사에서는 이러한 기술의 확산으로 공격자가 고도의 기법을 악용하기 쉬워진다는 점을 경고했습니다. 우리가 억제해야 할 대상은 특정 국가나 기술 그 자체라기보다, '악의적인 사람이 이를 악용할 수 있는 구조'입니다.
4. 원점을 추적하면 "인간이 지나치게 뛰어난 AI 를 만들었다"는 윤리적 관점
이후부터는 지금까지의 사실을 바탕으로 제 나름대로 윤리적 관점에서 고찰해 보겠습니다.
이번 PHP 문제와 잇따른 사이버 공격을 목격하며,
- 오래된 프로그램을 남긴 개발자가 잘못이다.
- 자신에게서 증류해 오픈웨이트로 분배한 기업에 잘못이 있다
- 대응이 추월할 수 없는 현장은 잘못이다.
그리고 누군가를 악당으로 몰아세우는 것은 쉽습니다.
하지만 가장 근본적인 뿌리까지 거슬러 올라가 살펴보면 어떨까요.
사실상, 인간의 능력을 훨씬 뛰어넘는 뛰어난 AI 를 처음 만들어낸 것은 바로 우리 인간 자신입니다.
인간이 "더 편리하게 하고 싶다", "더 복잡한 문제를 해결하고 싶다"는 소망을 품고 지능의 한계를 밀어붙인 결과, 10 년간 누구도 열 수 없었던 파ンド라의 상자를 열 수 있는 열쇠가 만들어져 버린 것이다. 반면에, '증류'나 '오픈웨이트'를 통해 비슷한 열쇠가 널리 손에 닿게 되는 문제도 발생하고 있다.
이처럼 공통된 뿌리를 따라가다 보면, AI 시대의 안전 문제는 '어떤 개인의 악의나 방심 때문이 아니라, 인간이 지나치게 뛰어난 지능을 만들어냈다는 사실에서 비롯된 구조적 문제'임을 알 수 있습니다.
윤리학이나 과학사 분야에서는 같은 기술이 '인간을 돕는 방패'가 되기도 하고 '인간을 찌르는 창'이 되기도 하는 특성을 '양면성 (듀얼유스)'라고 부릅니다. 한 번 인간이 만들어낸 지능의 수준은 시계의 바늘을 뒤로 돌리는 것처럼 '없었던 것'으로 되돌릴 수 없습니다. 따라서 이제 '누가 나쁜지'를 서로 비난하는 단계에서, '이 지능이 당연하게 존재하는 세상에서 어떻게 조화를 이루게 할 것인가'를 고민하는 단계로 넘어가야 합니다.
5. 「누가 잘못했는가」를 넘어 우리가 앞으로 다듬어야 할 세 가지 관점
누군가에게 악의 대상이 될 수 없는 시대가 되기에, 앞으로 AI 와 인터넷과 소통하는 우리가 갖춰야 할 핵심 시점을 세 가지로 정리해 보겠습니다.
① 지금까지 지키고 있던 것들을 정리하다
「10年間大丈夫だったから、これからも大丈夫だろう」という前提は、AIの登場によって通用しなくなりました。自分の会社や個人の仕事で、どんなシステムやツールを土台として使っているのか。まずは「自分が何の上に乗っているのか」を日頃から把握(棚卸し)しておくことが、いざというときに素早く動くための第一歩になります(野村総合研究所(NRI))。
② 중요한 심장부와 표면의 창구를 분리하여 두어야 한다.
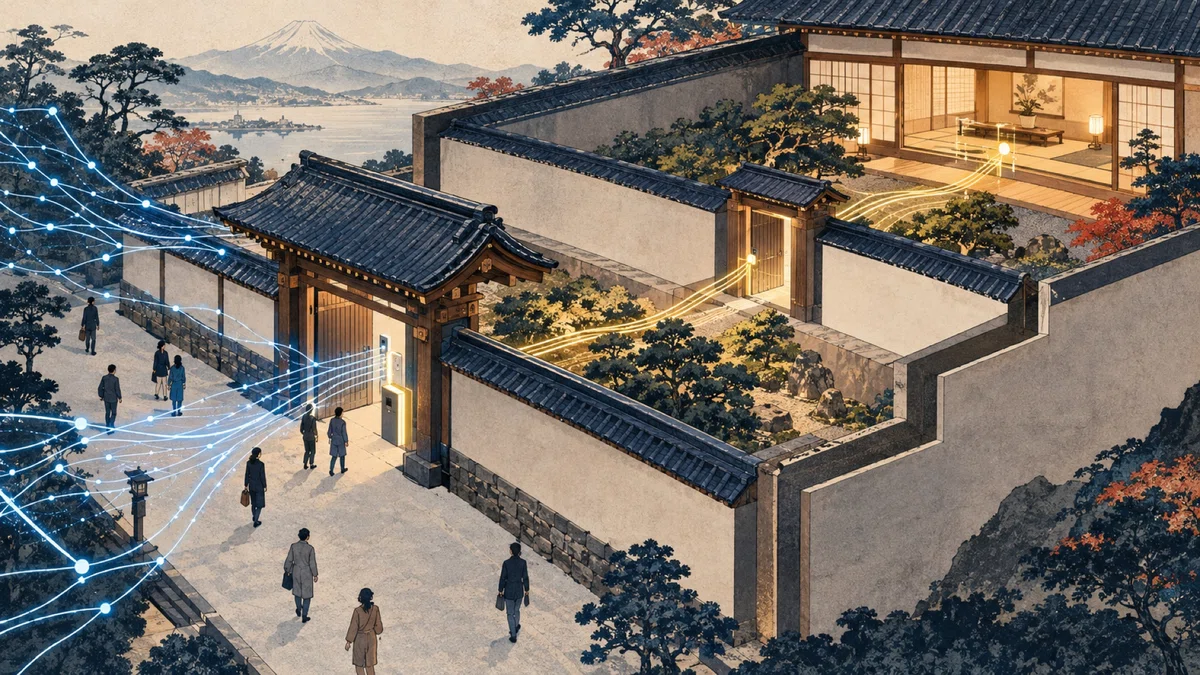
이번에 일본 많은 은행들은 홈페이지나 예약 화면 등'PHP 를 사용한 창구'를 일시적으로 중단했지만, 돈을 이동시키는'결제 심장부'는 다른 구조로 분리되어 있었기 때문에 은행의 기능 자체는 중단되지 않았습니다 (노무라 종합 연구소). 모든 공격을 100% 막는 것은 어려운 시대에는'창구에 구멍이 발견되더라도 가장 중요한 심장부나 개인정보는 다른 곳에 있고 보호된다'는 분리 설계가 가장 중요한 생명의 끈이 됩니다.
③ AI 를 활용하는 쪽은 위험한 순간에 일시적으로 멈추는 판단력을 갖추어야 한다.
악의가 있는 사람이 오픈웨이트 AI 를 사용한다면, 방어 측도 그보다 더 뛰어난 AI 를 활용하여 공격을 받기 전에 취약점을 찾아 막아내야 합니다 (PHP2Shell 공식 전용 사이트). 수정이 늦어질 경우, 이번 사태에서 많은 기업이 선택한 것처럼 '피해가 발생하기 전에 서비스를 일시 중단한다'는 결정을 인간이 내릴 수 있도록 준비해야 합니다. AI 가 얼마나 빠르게 발전하든, '무엇을 보호하기 위해, 언제 중단할 것인가'를 결정하는 책임은 끝까지 인간에게 남아있습니다.
요약
이번 PHP 보안 문제를 되돌아보면, 그 안에 특정 '악역'은 존재하지 않았습니다.
- 10 년 전의 프로그램이 AI 의 진화로 인해 갑자기 '열릴 수 있는 문'이 된 일
- 그와는 별도로, Anthropic 의 연구가 보여준 바와 같이 오픈웨이트 모델에서도 고도의 공격 능력을 활용할 수 있게 되었다는 점
- 그리고 무엇보다도, 이러한 압도적인 인공지능을 인간 자신이 만들어낸 사실
이번 사건을 계기로 AI 시대의 구조적 문제점들이 드러나고 있습니다.
새로운 기술이 사회를 뒤흔들 때 우리는 종종 "누가 잘못했는지"를 찾아 안심하려 합니다. 그러나 실제로 필요한 것은 범인 추방이 아니라, "AI 로 보호할 수 있게 된 것"과 "전통적인 방식으로는 보호할 수 없게 된 것"을 냉철하게 재분류하는 것이 아닐까요.
귀사의 업무 현장이나 일상생활에서 '오랜 전통의 방식으로, 어느 정도 안전하다고 믿고 있는 것'이 없는지 한번 생각해보셨나요? 이번 기회를 통해 발밑의 토대를 한 번 점검해 보시는 것은 어떨까요?
참고문헌·출처
- PHP2Shell 공식 사이트 (2026 년 10 월 21 일) "PHP2Shell: 웹의 핵심 인프라에서 치명적인 취약점을 발견한 AI"
- 위즈 리서치 (2026 년 10 월 21 일) "PHP2Shell: AI 가 인터넷의 70% 를 위협하는 중대한 RCE 취약점을 발견함"
- 안트로픽 (2026 년 4 월 7 일) "글래스윙 프로젝트: AI 시대의 핵심 소프트웨어 보안"
- 야마구치 종합연구소 (NRI) 우치우치 토시히데 (2026 년 10 월 22 일)「PHP 프로그래밍 언어의 취약점」
- 안티로프 프론티어 레드팀 (2026 년 9 월 29 일) "GLM-5.3 과 고급 사이버 능력의 확산"
- Ledge.ai(2026 년 10 월 16 일)「Anthropic, Claude 의 무단 증류 방지를 위한 대응책 공개: 추론 데이터 추출량이 약 90~99% 감소」
AI 시대에 활용 가능한 AIO 대응을 경험해보고 싶거나, AI 교육 기업용 교육 과정 설계에 고민이 있으신 분은 연락주세요.
다음 세대 AI 교육 주식회사 도쿄 지사장, 마츠모토 아키토
#AI #AI 시대 #AGI #AI 에이전트 #생성 AI #PHP #사이버보안 #Anthropic #Claude #오픈웨이트 #AI 윤리 #마츠모토 아키후 #차세대 AI 교육 주식회사 #건강한 AI
출처: note 원문
번역: Qwen 3.5(.48) 초벌 + 교정 43청크
원문 보기 | 출처: note.com